KI-Agenten brauchen eine Hardware-Berechtigungsschicht
Anthropics Model Hardware Standard zeigt: Wenn Agenten echte Geraete steuern, reichen Tool-Zugriffe nicht aus. Noetig sind Sicherheitsgrenzen, Aufsicht und pruefbare Hardware-Schnittstellen.
Leseaufrufe werden gezählt...
KI-Agenten brauchen eine Hardware-Berechtigungsschicht
Kurzfassung
KI-Agenten bewegen sich aus reinen Software-Workflows in physische Umgebungen.
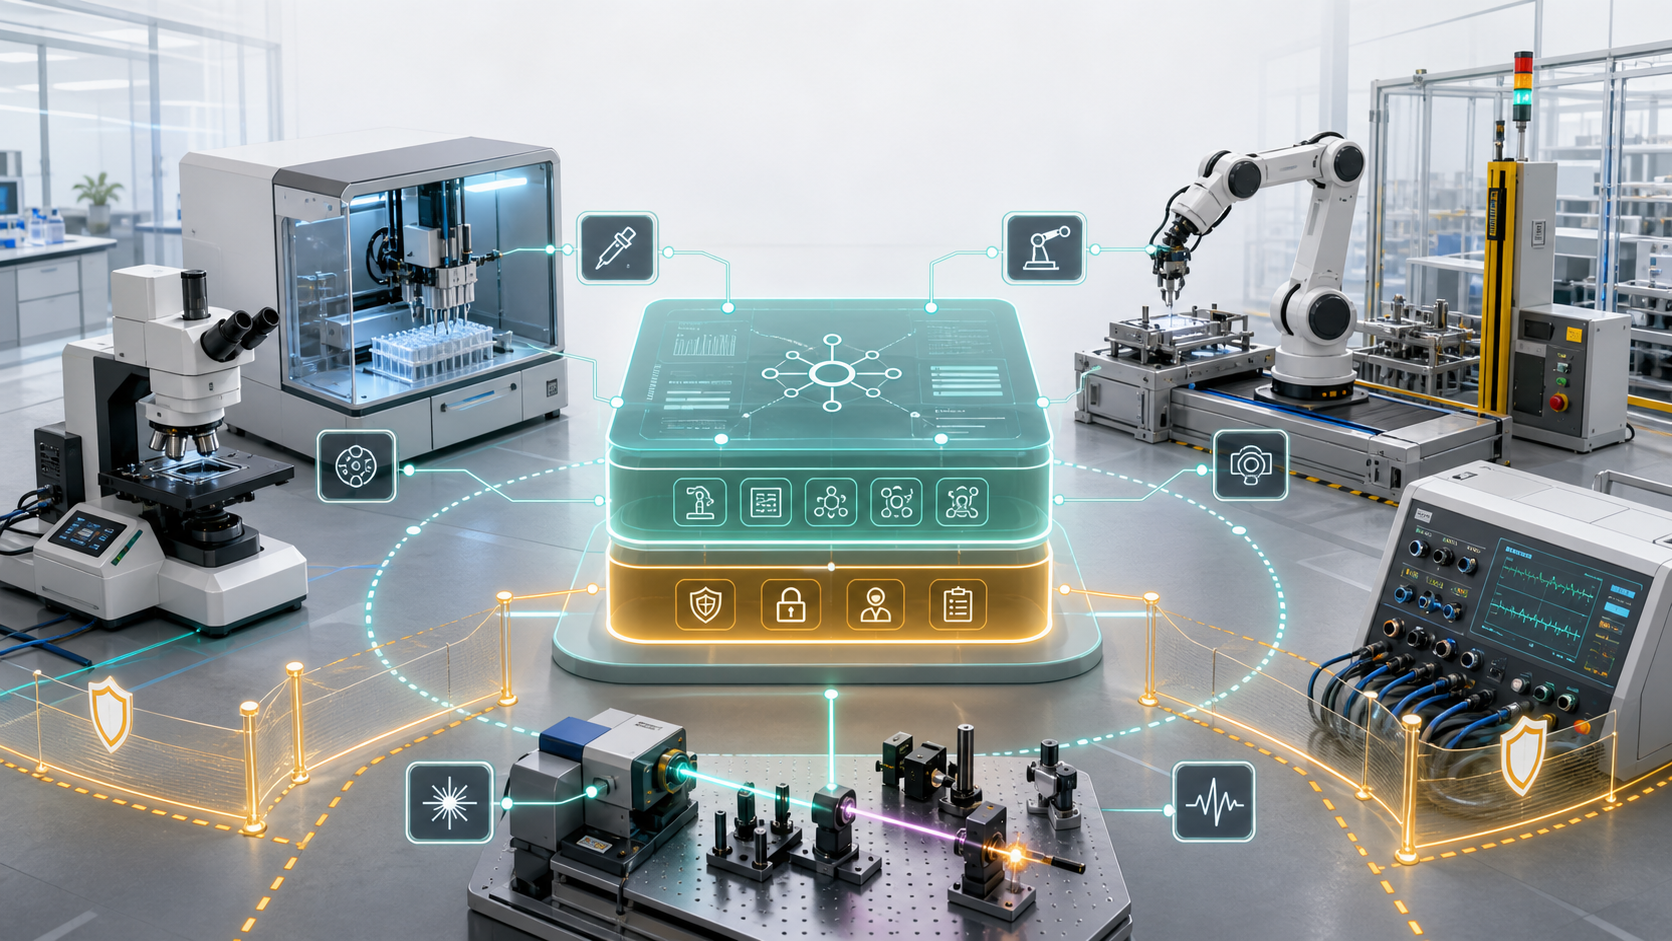
Anthropic hat am 27. August 2026 eine Research Preview des Model Hardware Standard geoeffnet. Das Ziel: KI-Agenten sollen programmierbare Labor- und Fertigungsgeraete wie Mikroskope, Liquid Handler, Roboterarme und Laser-Kalibrierungsaufbauten ueber eine gemeinsame Schnittstelle finden, ueberwachen und bedienen koennen.
Das ist mehr als eine weitere Integration. Sobald ein Agent Hardware bewegen kann, werden Sicherheitsgrenzen, Berechtigungen, Logs und menschliche Aufsicht Teil der Produktschnittstelle.
Was passiert ist
Anthropic beschreibt MHS als gemeinsame Spezifikation fuer Agenten, die physische Geraete bedienen. Das Projekt begann mit dem HHMI Janelia Research Campus und wird nun mit Partnern aus Wissenschaft, Robotik, Elektronik und Fertigung getestet, bevor eine spaetere Open-Source-Veroeffentlichung geplant ist.
Die Kernidee ist eine standardisierte Treiberschicht. Statt fuer jedes Instrument eigene Integrationen zu bauen, kann ein MHS-Treiber einfache Primitive bereitstellen, etwa den Zustand eines Geraets auszulesen oder einen begrenzten Parameter zu setzen. Der Treiber kann ausserdem Geraeteeigenschaften, einstellbare Werte und durchgesetzte Sicherheitsgrenzen in einer Form beschreiben, die ein Agent nutzen kann.
Anthropic sagt, MHS sei modellagnostisch und koenne ueber Standardmechanismen wie das Model Context Protocol, Kommandozeilen-Schnittstellen und APIs angesprochen werden. Reuters beschrieb denselben Schritt als Bewegung hin zu Agenten, die mehrere physische Geraete gemeinsam bedienen.
Die wichtige Einschraenkung: Es ist weiterhin eine begrenzte Research Preview. Anthropic sagt ausdruecklich, dass Expertenaufsicht notwendig bleibt, weil Sprachmodelle beim raeumlichen und physischen Denken Grenzen haben.
Warum das wichtig ist
Software-Agenten werfen bereits Fragen nach Tool-Berechtigungen auf. Hardware-Agenten erhoehen den Einsatz, weil eine falsche Aktion Geraete beschaedigen, Proben ruinieren, Menschen verletzen oder regulatorische Sicherheitsfragen ausloesen kann.
Damit wird das Interface-Design wichtiger als die Demo. Ein nuetzlicher Hardware-Agenten-Standard sollte vor dem Produktiveinsatz praktische Fragen beantworten:
- Welche Aktionen darf der Agent ausfuehren?
- Welche Parameter sind nur lesbar, begrenzt oder blockiert?
- Wer muss riskante Operationen freigeben?
- Was wird geloggt, wenn der Agent den Hardwarezustand veraendert?
- Kann das System sicher stoppen, wenn Modell, Treiber, Netzwerk oder Sensorik ausfallen?
Das knuepft an das breitere MCP-Oekosystem an. MCP-Tooling behandelt Tool-Zugriff bereits als Trust-and-Safety-Thema und empfiehlt sichtbare Nutzerkontrolle bei Tool-Aufrufen. In physischen Umgebungen braucht derselbe Grundsatz staerkere Defaults: Interlocks, lokale Not-Aus-Mechanismen, Geraetegrenzen und Audit-Trails, die nicht davon abhaengen, dass sich das Modell vernuenftig verhaelt.
Praktische Auswirkungen
KI-Teams sollten MHS-aehnliche Systeme nicht nur als Automatisierungsbeschleuniger bewerten. Sie sollten sie als sicherheitskritische Integrationsschichten bewerten.
Fuer Forschungslabore liegt die kurzfristige Chance in schnellerer Orchestrierung wiederholbarer Experimente und besserer Reproduzierbarkeit. Das Risiko ist, dass implizites Instrumentenwissen in Treiber-Metadaten verdichtet wird, ohne ausreichend validiert zu sein.
Fuer Hersteller liegt die Chance in einer gemeinsamen agentenfaehigen Schnittstelle ueber Maschinen hinweg. Das Risiko ist unklare Verantwortung, wenn ein modellgenerierter Plan, eine Treiberdatei oder eine Bedienfreigabe einen physischen Prozess veraendert.
Fuer europaeische Einsaetze ist das Timing relevant. Die Verordnung (EU) 2023/1230 ueber Maschinen gilt ab dem 20. Januar 2027 und behandelt ausdruecklich Software fuer Sicherheitsfunktionen sowie sicherheitsrelevante Komponenten mit maschinellem Lernen. Das macht nicht automatisch jeden MHS-Treiber zu einer regulierten Sicherheitskomponente, aber Teams sollten klassifizieren, ob ihre Agentenschnittstelle nur operative Steuerung ist oder Teil einer Sicherheitsfunktion.
Beobachtungspunkte
- Ob MHS konkrete Treiberschemata, Sicherheitsgrenzen und Audit-Anforderungen veroeffentlicht.
- Ob der Open-Source-Zeitplan von externen Safety-Evaluierungen abhaengt.
- Ob Labore natuerlichsprachliche Geraetebeschreibungen gegen reales Hardwareverhalten validieren koennen.
- Ob Hardwareanbieter sichere Defaults bereitstellen statt nur breite Remote-Control-APIs.
- Ob Regulierer agentenfaehige Hardwarebeschreibungen als Sicherheitsdokumentation behandeln.
Fazit
Die naechste Plattformgrenze fuer Agenten ist physisch.
Wenn KI-Agenten Mikroskope, Roboterarme, Liquid Handler und Fertigungswerkzeuge bedienen sollen, lautet der nuetzliche Standard nicht nur: “Wie verbindet sich das Modell?” Er lautet: “Was darf das Modell tun, wer hat es freigegeben, und was beweist, dass das System innerhalb der Grenzen geblieben ist?”
Deshalb ist MHS beobachtenswert.
Quellen
- “Previewing the Model Hardware Standard” - https://www.anthropic.com/news/model-hardware-standard-research-preview
- “Model Hardware Standard” - https://modelhardwarestandard.com/
- “The 2026-07-28 Specification” - https://blog.modelcontextprotocol.io/posts/2026-07-28/
- “Tools - Model Context Protocol” - https://modelcontextprotocol.io/specification/2025-06-18/server/tools
- “Anthropic unveils new framework allowing AI agents to operate physical devices” - https://www.investing.com/news/stock-market-news/anthropic-unveils-new-framework-allowing-ai-agents-to-operate-physical-devices-4880003
- “Regulation (EU) 2023/1230 on machinery” - https://eur-lex.europa.eu/eli/reg/2023/1230/oj