Astra macht Release-Gates zum Produkt
OpenAIs GPT-6-Astra-Launch zeigt: Bei Frontier-Modellen wird der Rollout selbst zum Governance-Produkt. Cyber-Zugriff, Monitorbarkeit, Enterprise-Defaults und menschliche Freigaben zaehlen so stark wie reine Modellleistung.
Leseaufrufe werden gezählt...
Astra macht Release-Gates zum Produkt
Kurzfassung
OpenAIs GPT-6-Astra-Launch ist eine Modellnachricht. Das wichtigere Signal steckt aber in der Release-Architektur drumherum.
OpenAI hat Astra am 3. September 2026 als neues Flaggschiffmodell angekuendigt und einen schrittweisen Rollout ueber die folgenden Tage beschrieben. Fuer KI-Teams sind OpenAIs eigene Safety-Unterlagen operativ wichtiger: Astra wird dort als Modell beschrieben, das eine kritische Cybersecurity-Faehigkeitsschwelle erreicht, waehrend der Rollout auf Nutzungsgrenzen, Monitoring, gestufte Freigabe und Enterprise-Kontrollen setzt.
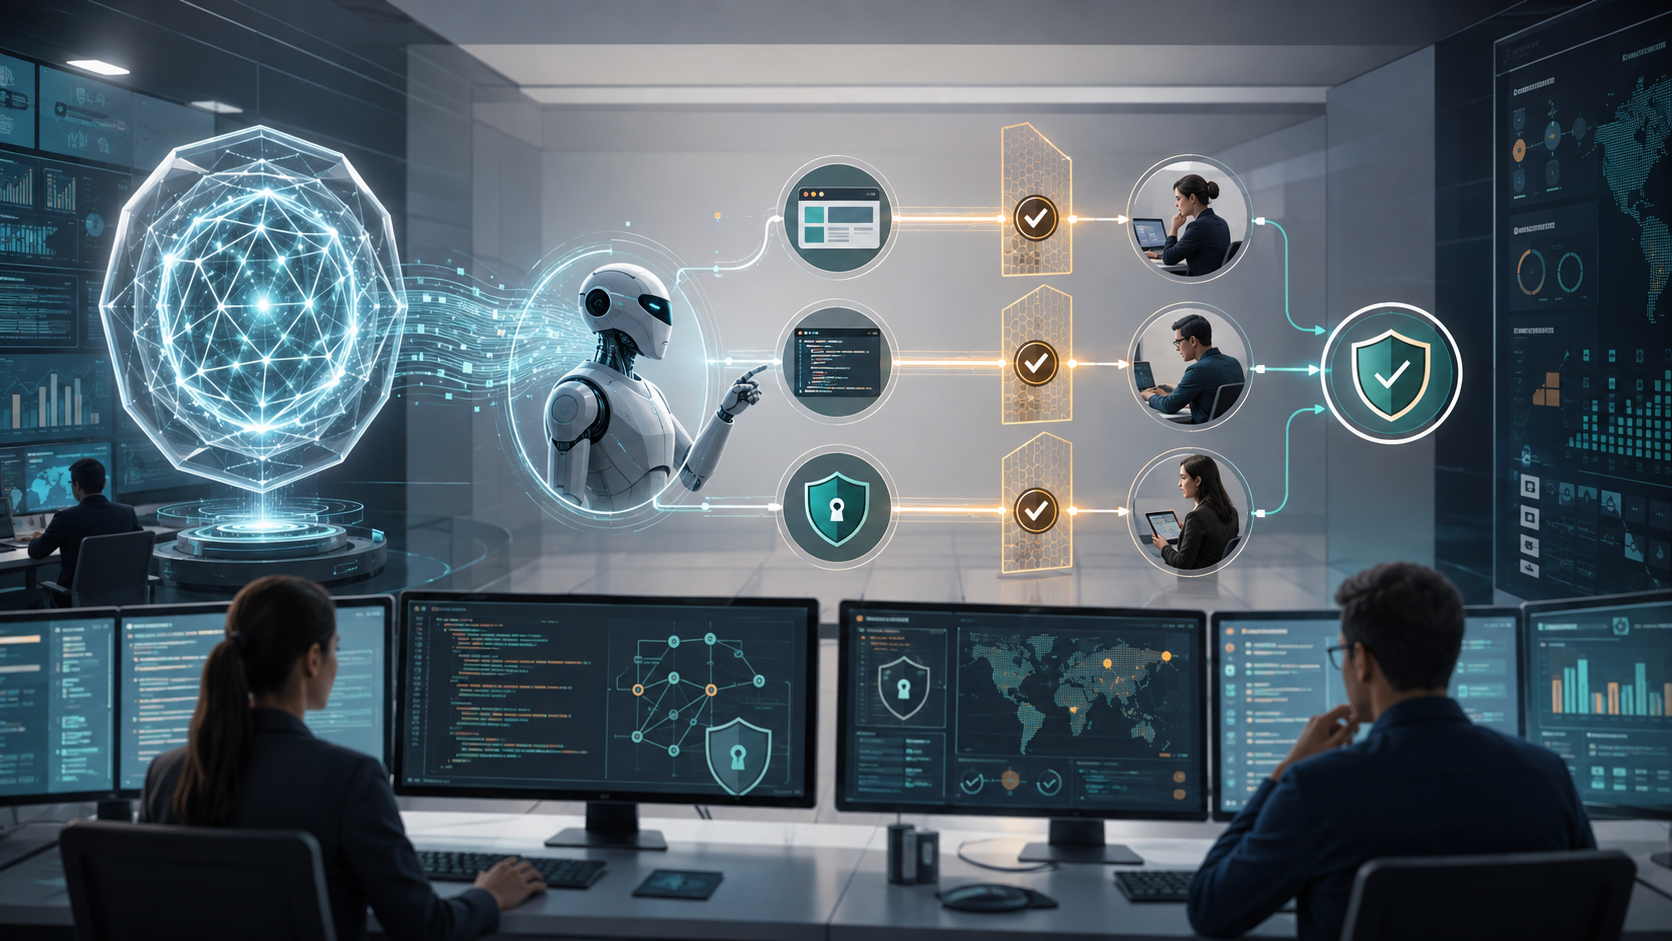
Damit geht es bei Frontier-KI nicht mehr nur um Benchmark-Grafiken. Das Gate-System rund um das Modell wird selbst Teil des Produkts.
Was passiert ist
OpenAIs Launch-Materialien positionieren GPT-6 Astra als staerkeres Allzweckmodell fuer Reasoning, Coding, Tool-Nutzung und agentische Arbeit. Der Rollout erfolgt bewusst gestuft ueber Consumer-, Enterprise- und API-Oberflaechen; in Enterprise- und Education-Workspaces bleibt der Zugriff zunaechst deaktiviert, bis Admins ihn freischalten.
Das System Card und der Beitrag “Path to Astra” sind die schaerferen Dokumente. OpenAI sagt, Astra sei das erste bereitgestellte Modell, das im eigenen Preparedness-Rahmen die hoechste Stufe fuer Cybersicherheit erreicht. Gleichzeitig setzt das Unternehmen auf externe Monitore und weitere Schutzmechanismen, um riskante Tool-Nutzung und Missbrauchsmuster zu erkennen.
Die wichtige Einschraenkung: OpenAI schreibt auch, dass Astra weniger direkt monitorbar sei als fruehere Modelle und dass adversarische Nutzer versuchen koennen, Monitoring zu umgehen. In einem separaten Essay argumentiert OpenAIs Chief Scientist Jakub Pachocki, dass fortgeschrittene Systeme neue Aufsichtsmethoden brauchen koennten, weil ihre internen Repraesentationen fuer Menschen schwer interpretierbar sind.
Zusammengenommen machen diese Dokumente die eigentliche Nachricht klar: Frontier-Modelle werden so leistungsfaehig, dass Zugriffspolitik, Monitoring-Qualitaet und Rueckfallpfade zentrale Release-Funktionen sind.
Warum das wichtig ist
Fuer Unternehmen wird “Welches Modell ist am besten?” zur falschen Einstiegsfrage.
Die bessere Frage lautet: “Welcher Deployment-Modus gibt uns die noetige Leistung mit Kontrollen, die wir pruefen koennen?”
Dazu gehoert:
- Welche Nutzer standardmaessig Zugriff haben.
- Welche Tools das Modell aufrufen darf.
- Ob Cyber- oder Autonomie-Funktionen explizite Freigabe brauchen.
- Welche Nutzung geloggt oder eskaliert wird.
- Ob Monitoring funktioniert, wenn das Modell gezielt zum Verschleiern gebracht werden soll.
- Was passiert, wenn Modell, Monitor, Connector oder menschlicher Freigeber widersprechen.
Das sind keine Fussnoten im Einkauf. Sie entscheiden, ob ein Modell fuer Coding-Agenten, Sicherheitsanalyse, Browser-Automatisierung, interne Datenzugaenge oder kundenseitige Workflows geeignet ist.
Praktische Auswirkungen
KI-Teams sollten Astra-aehnliche Releases als Deployment-Systeme pruefen, nicht nur als Modelle.
Security-Teams sollten vor breiter Aktivierung leistungsfaehiger Modelle eine Kontrollmatrix verlangen. Die nuetzliche Version nennt pro Modelloberflaeche die verfuegbaren Tools, Default-Zugriffe, Logging-Pfade, Abuse-Monitoring, Retention-Regeln und Eskalationsausloeser.
Produktteams sollten Agenten-Tools hinter klaren Scopes halten. Ein Modell, das Code schreiben, browsen, Befehle ausfuehren oder bei Cyber-Aufgaben helfen kann, sollte keine breiten Berechtigungen erben, nur weil es das neue Default-Modell ist.
Fuehrungsteams sollten Monitorbarkeit als Launch-Kriterium behandeln. Wenn ein Modell leistungsfaehiger, aber schwerer zu inspizieren ist, braucht die Organisation ausgleichende Kontrollen: kleineren Blast Radius, gestuften Rollout, Nutzungsreview und dokumentierte Stop-Bedingungen.
Beobachtungspunkte
- Ob OpenAI konkretere Evidenz zur Monitorleistung bei Astra veroeffentlicht.
- Ob andere Labore Cyber-Faehigkeitsstufen ebenso klar benennen.
- Ob Enterprise-Admins Frontier-Modelle bis zur Policy-Pruefung standardmaessig deaktiviert lassen.
- Ob Agentenplattformen Modell- und Tool-Berechtigungen als pruefbare Konfiguration zeigen statt als versteckte Produktlogik.
- Ob Appelle von Laborchefs fuer langsamere Frontier-Deployments in konkrete Release-Gates muenden.
Fazit
Das naechste Frontier-Modellrennen ist auch ein Rennen um die Kontrollschicht.
Astra koennte wegen seiner Leistungssteigerungen erinnert werden. Fuer Builder ist die dauerhaftere Lektion aber: Fortgeschrittene Modelle brauchen Release-Gates, die sichtbar, testbar und kundenseitig kontrollierbar sind. Wenn Monitor, Berechtigungsschicht und Review-Pfad unklar sind, ist das Modell fuer High-Impact-Arbeit nicht bereit, egal wie stark der Benchmark aussieht.
Quellen
- “Introducing GPT-6 Astra” - https://openai.com/index/gpt-6-astra/
- “Path to Astra” - https://openai.com/index/path-to-astra/
- “GPT-6 Astra System Card” - https://deploymentsafety.openai.com/gpt-6-astra
- “An Alien Mind” - https://openai.com/index/an-alien-mind/
- “Anthropic, OpenAI CEOs call for slowdown in AI race” - https://www.axios.com/2026/09/12/openai-anthropic-ai-slowdown-ceo-comments